Blog    Contact   

Black Friday 2026
De Black Friday, îți pui în ordine GDPR-ul.

KIT GDPR Premium Ediția 3 cu 30% reducere. Pachet Cărți GDPR & AI la 175 lei.

Hora Credit: amendă de 14.000 euro pentru nerespectarea datelor personale

Autoritatea Națională de Supraveghere a finalizat, în data de 10.12.2019, o investigație la o Hora Credit IFN S.A. și a constatat încălcarea anumitor dispoziții din Regulamentul General privind Protecția Datelor (RGPD).

Operatorul a fost sancționat astfel:

  • pentru contravenția constatată potrivit art. 12 din Legea nr. 190/2018, prin raportare la dispozițiile enumerate la art. 83 alin. (5) lit. a) din RGPD – amendă în cuantum de 14336,1 lei, echivalentul a 3000 euro;
  • pentru contravenția constatată potrivit art. 12 din Legea nr. 190/2018, prin raportare la dispozițiile enumerate la art. 83 alin. (4) lit. a) din RGPD – amendă în cuantum de 47787 lei, echivalentul a 10.000 euro;
  • pentru contravenția constatată potrivit art. 12 din Legea nr. 190/2018, prin raportare la dispozițiile enumerate la art. 83 alin. (4) lit. a) din RGPD (raportat la art. 33 alin. (1) din RGPD) – amendă în cuantum de 4778,7 lei, echivalentul a 1000 euro.

Te-ar putea interesa și:


Sancțiunile au fost aplicate ca urmare a unei plângeri prin care s-a reclamat faptul că Hora Credit IFN SA a transmis pe adresa de e-mail documente ce conțineau datele personale ale unei alte persoane.

Deși respectiva eroare a fost sesizată atât operatorului, cât și call center-ului acestuia, Hora Credit IFN SA nu a remediat acest aspect, transmițând în continuare mesaje pe adresa de e-mail.

În urma investigației s-a constatat că Hora Credit IFN SA a prelucrat datele fără să dovedească aplicarea unor mecanisme eficiente de verificare și validare a exactității datelor colectate și ulterior prelucrate, respectiv, de păstrare a confidențialității acestora, conform principiilor prevăzute la art. 5 din RGPD.

De asemenea, s-a constatat că operatorul nu a luat suficiente măsuri de securitate a datelor personale, potrivit art. 25 și 32 din RGPD, astfel încât să evite dezvăluirea neautorizată și accesibilă a datelor persoale către terți.

Totodată, Hora Credit IFN SA nu a notificat Autorității de supraveghere incidentul de securitate ce i-a fost adus la cunoștință, potrivit art. 33 din RGPD, în termen de 72 de ore de la data la care a luat cunoștință de acesta.


În același timp, oeratorului i s-au aplicat și următoarele măsuri corective:

  • măsura corectivă de a asigura conformitatea cu RGPD a operațiunilor de colectare și prelucrare ulterioară a datelor personale în scopul încheierii și executării contractelor de împrumut, în special, sub aspectul verificării datelor personale colectate, precum adresa de poștă electronică, ce permit comunicarea la distanță a datelor personale, prin implementarea unor metode eficiente de validare a exactității datelor – în termen de 30 zile de la data comunicării procesului-verbal de contravenție (art. 58 alin. (2) lit. d) din RGPD);
  • măsura corectivă de a asigura conformitatea cu RGPD a operațiunilor de prelucrare a datelor personale în scopul încheierii și executării contractelor de împrumut, în vederea respectării secretului profesional și a confidențialității datelor personale ale clienților săi, în special, în cazul transmiterii unor documente și mesaje ce conțin date personale la distanță (de exemplu, prin poșta electronică), prin implementarea unor măsuri adecvate și eficiente de securitate, atât din punct de vedere tehnic (precum criptarea), cât și din punct de vedere organizatoric, prin instruirea persoanelor ce prelucrează date sub autoritatea sa, în vederea identificării și limitării imediate a riscurilor ce pot afecta persoanele vizate – în termen de 30 zile de la data comunicării procesului-verbal de contravenție (art. 58 alin. (2) lit. d) din RGPD);
  • măsura corectivă de a asigura conformitatea cu RGPD a operațiunilor de prelucrare a datelor personale în scopul implementării unei politici interne adecvate pentru identificarea riscurilor, analiza acestora și notificarea către ANSPDCP în cazul producerii unei încălcări a securității, în condițiile prevăzute de art. 33 alin. (1) din RGPD – în termen de 30 zile de la data comunicării procesului-verbal de contravenție (art. 58 alin. (2) lit. d) din RGPD).

KIT GDPR Premium


Vrei să te aliniezi la GPPR? Cum te putem ajuta:

  • KIT complet de documente prin care îți faci singur implementarea. Află mai multe aici
  • Curs GDPR online care 28 de module care acoperă integral, teoretic și practic, materia. Află mai multe aici
  • Curs de securitate informatică din care înveți cum să asiguri securitatea în cadrul companiei tale și cum să preîntâmpini incidentele de securitate.

-30% Black Friday
KIT GDPR Premium Ediția 3
3.850 lei

5.500 lei

Black Friday 2026

De Black Friday, îți pui în ordine GDPR-ul.

Trei oferte, aceeași documentație completă. Pentru antreprenori care vor să își protejeze afacerea și pentru profesioniști care implementează GDPR pentru alții.

-30%
Cel mai cumpărat

KIT GDPR Premium Ediția 3

3.850 lei

5.500 lei

Pachet

KIT GDPR Premium + Cărți GDPR & AI

3.990 lei

5.750 lei

-30%

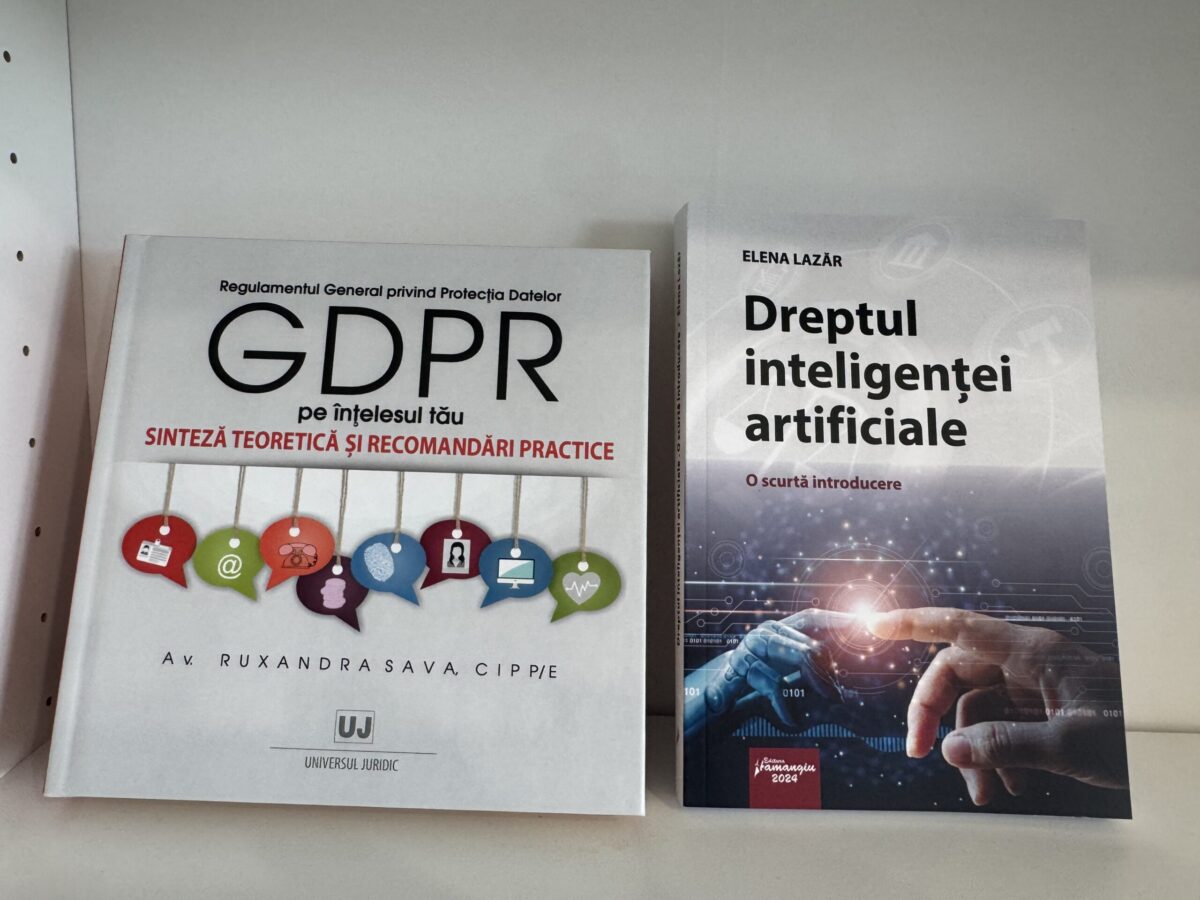
Pachet Cărți GDPR & AI

175 lei

250 lei

Reducerile nu se cumulează cu alte cupoane. Prețurile includ TVA. Livrare instant pentru KIT, prin e-mail.

Ce spun cei care lucrează deja cu KIT-ul

Evaluată la 5 din 5

Primul meu contact cu LegalUp a fost cand am achiziționat pachetul GDPR și calitatea documentelor din pachet mi-au dat încrederea ca LegalUp știe ce face.

Cristian Coman, DPO Flanco
Evaluată la 5 din 5

M-a ajutat enorm sa inteleg cum este corect să structurez politicile și documentele, mi-a economisit foarte mult timp, mi-a arătat pas cu pas fiecare aspect pentru o conformitate ridicată într-o companie mare cum este cea în care îmi desfășor activitatea.

Andra Popescu, DPO Farmaciile Dona
Evaluată la 5 din 5

Modelele care fac parte din KIT sunt usor de inteles si utilizat. Limbajul folosit este usor de inteles chiar daca nu esti expert in domeniu. Un instrument util de folosit pentru conformarea cu dispozitiile legale privind protectia datelor cu caracter personal

Boantă Cristina, Consilier Juridic
Picture of Ruxandra Sava

Ruxandra Sava

Ruxandra Sava este avocat în Baroul București cu o experiență de peste 13 ani. Ea activează în domeniul dreptului noilor tehnologii și al protecției datelor cu caracter personal. În ultimii 10 ani, am lucrat ca avocat, DPO externalizat și consultant GDPR, AI Act și NIS2 pentru companii de diverse dimensiuni, de la start-up-uri și IMM-uri până la grupuri internaționale, activând cu precădere în domenii precum e-commerce, financiar, asigurări și energie. Poate fi contactată la adresa de e-mail av.ruxandra.sava@gmail.com.

KIT GDPR Premium Ediția 3

3.850 lei 5.500 lei

Noutățile juridice, GDPR și AI Law, o dată la două săptămâni

Newsletterul LegalUp ajunge sâmbăta dimineața, gratuit, direct în e-mail.

Black Friday · LegalUp
De Black Friday,
îți pui în ordine GDPR-ul.
Pentru firma ta sau pentru clienții tăi.
KIT GDPR Premium Ediția 3-30%

KIT GDPR Premium Ediția 3

  • Sistem complet de implementare construit pe 4 faze (audit, implementare, instruire, mentenanță)
  • Documentație completă
  • Suport la implementare 3 luni
  • Actualizări 12 luni
5.500 lei 3.850 lei
VEZI OFERTA