Blog    Contact   

Conformitate NIS2

NIS2 se aplică firmei dumneavoastră? DNSC a început sancțiunile.

Directiva NIS2 a fost transpusă în România prin OUG nr. 155/2024. Firmele din sectoarele vizate trebuie să se înregistreze la DNSC, să își evalueze riscurile și să implementeze măsuri de securitate cibernetică. 

DNSC a început procedurile de sancționare

Primele verificări vizează entitățile care nu s-au înregistrat. Pentru încălcările grave, cum ar fi lipsa măsurilor tehnice și organizatorice, amenzile pot ajunge la 10 milioane € sau un procent din cifra de afaceri. 

Cui se aplică NIS2?

Contează sectorul de activitate și mărimea firmei.

Entități esențiale sau importante

Sectoare cu grad ridicat de criticitate

Entități importante

Alte sectoare critice

Dimensiunea contează! În general, NIS2 se aplică firmelor medii și mari, adică de la 50 de angajați sau cu cifra de afaceri de peste 10 milioane €. Unele entități, de exemplu furnizorii de servicii DNS sau de încredere, intră sub NIS2 indiferent de mărime.

Ce primiți

Partea juridică a NIS2, rezolvată cap-coadă

Măsurile tehnice se implementează echipa IT, însă avocații se ocupă de partea juridică, de redactarea procedurilor și a dosarului NIS2 și de relația cu DNSC.

Nu intrați direct sub NIS2, dar lucrați cu firme mari?

Entitățile NIS2 trebuie să își verifice furnizorii. Dacă oferiți servicii IT, mentenanță, logistică sau software unei astfel de firme, vă vor cere clauze de securitate, chestionare și dovezi. Vă ajutăm să răspundeți corect la chestionare și să negociați aceste clauze în favoarea dvs.

Evaluare

Aflați dacă vi se aplică NIS2

După ce trimiteți formularul:

Cine vă coordonează conformitatea

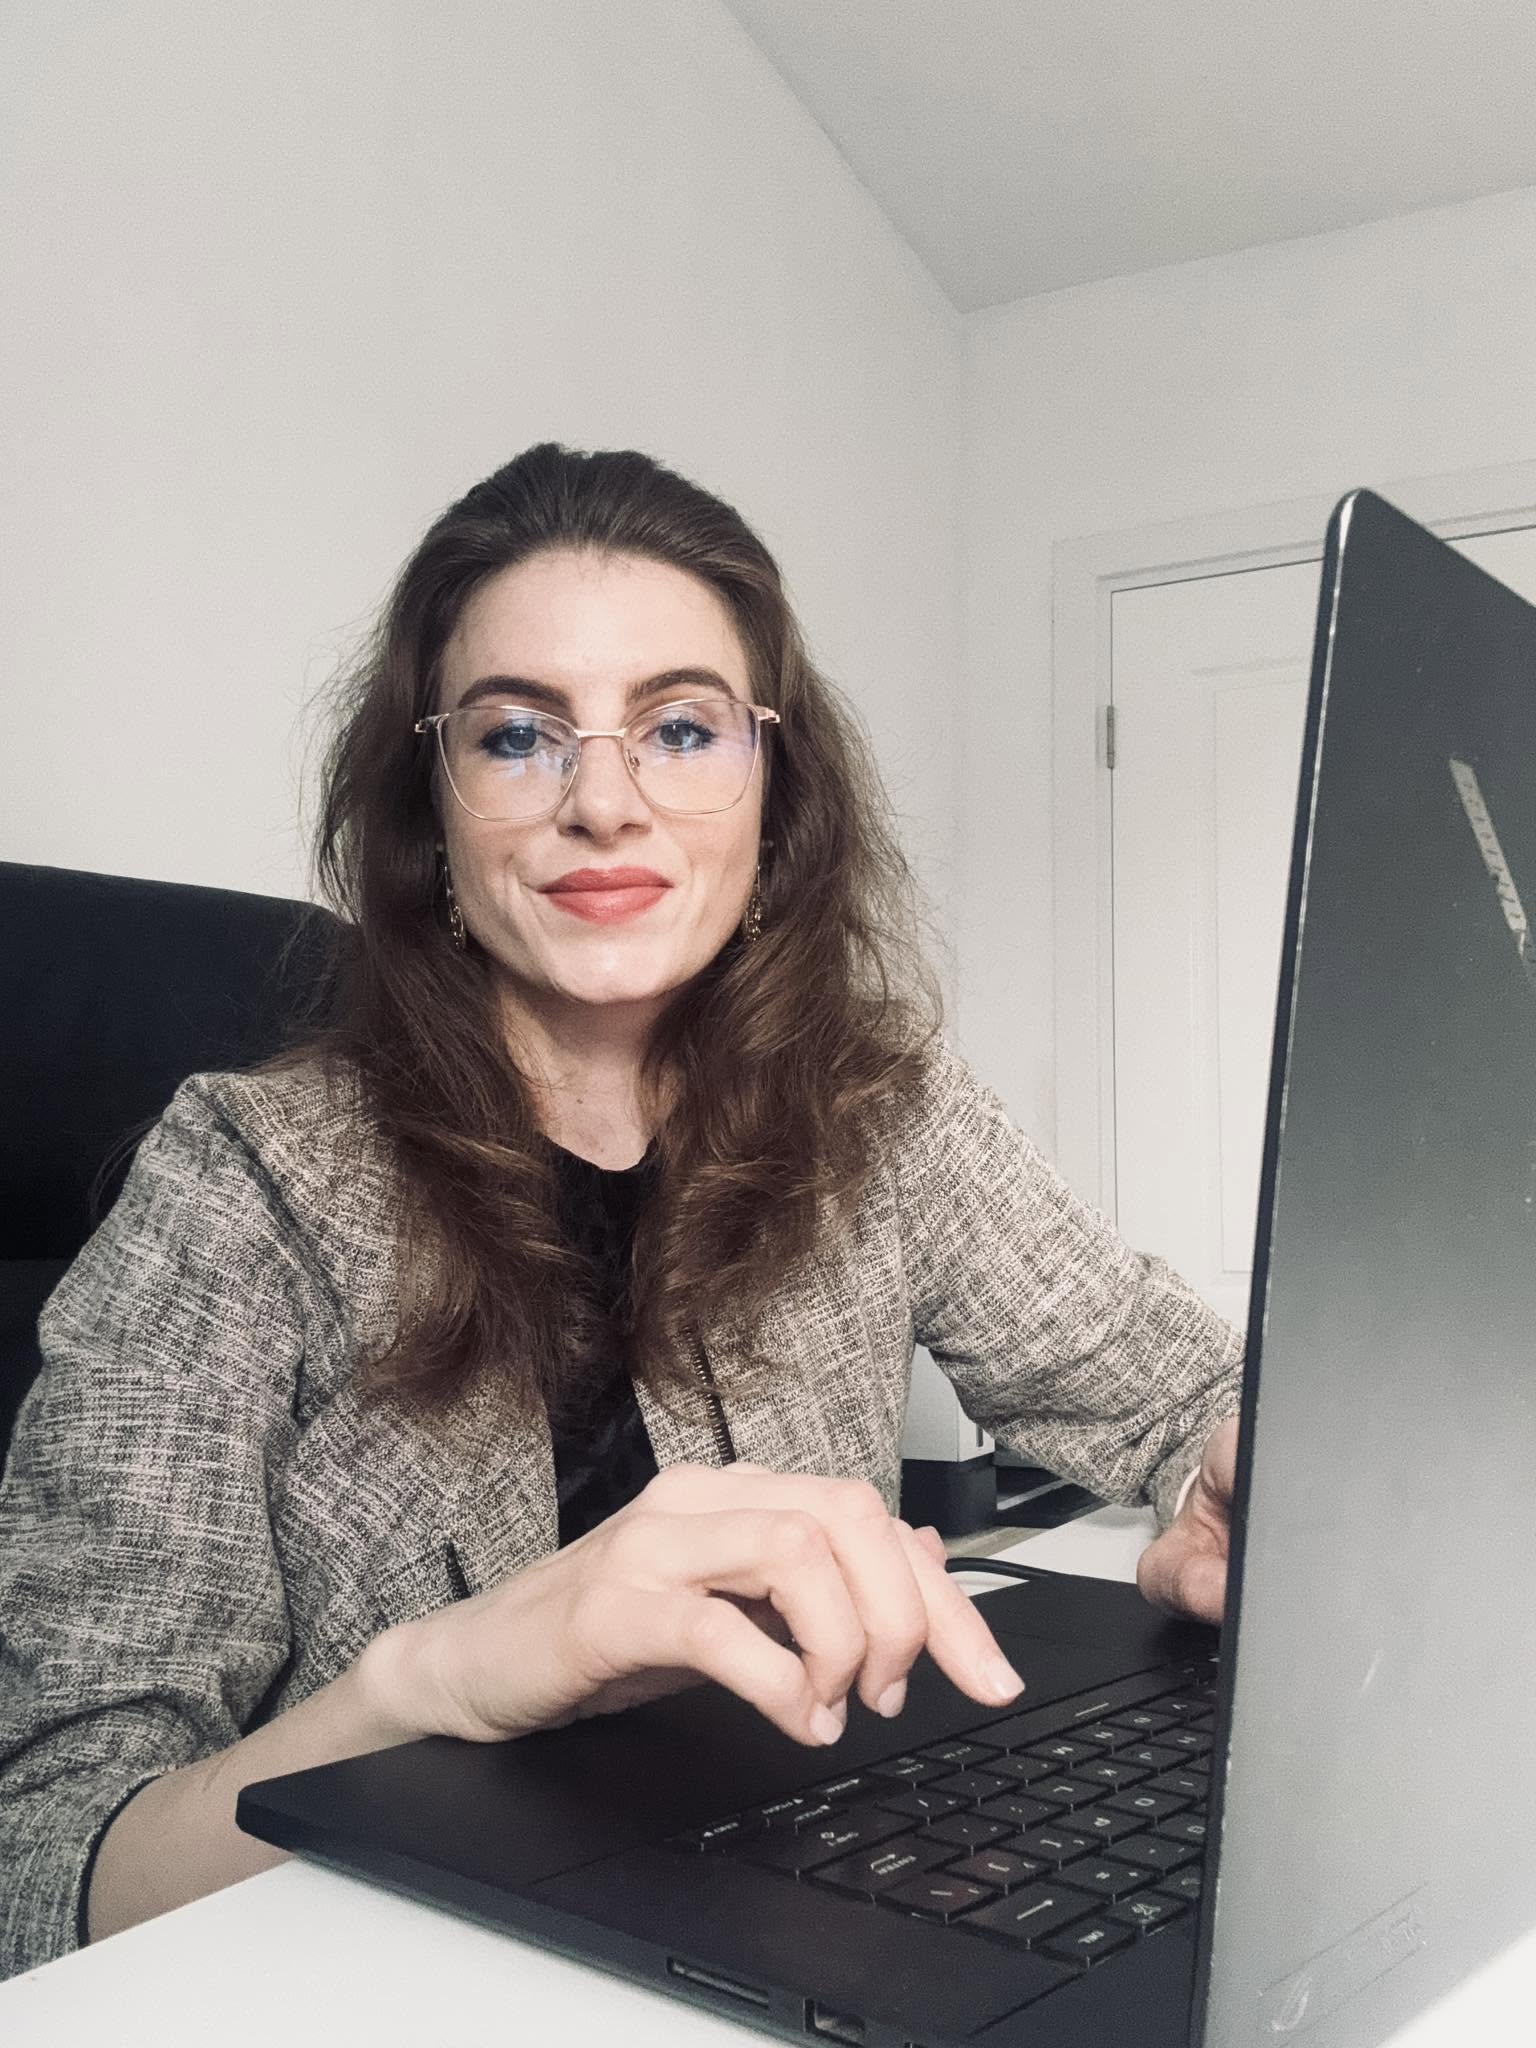
Av. Mihaela-Ruxandra Sava

Avocat în Baroul București de 13 ani și fondatoarea LegalUp. Avocat specializat în protecția datelor și dreptul inteligenței artificiale, certificată CIPP/E și AIGP. Expert național în proiecte coordonate de Comisia Europeană. Lucrez cu firme mici, medii și mari la corelarea GDPR, NIS2 și AI Act într-un singur plan.

13 ani de avocatură

9 ani de LegalUp

CIPP/E · AIGP

Clienții noștri

Am lucrat sau lucrăm pentru:

Ce spun clienții?

Evaluată la 5 din 5
„Recomand cu încredere acest cabinet de avocatură! Profesionalism, seriozitate și o atenție deosebită acordată fiecărui client. Am apreciat în mod special comunicarea clară, disponibilitatea și implicarea în găsirea celor mai bune soluții”
Ruxandra Antal
Consilier Juridic, Editura Hamangiu
Evaluată la 5 din 5
„O recomand cu mare drag pe doamna avocat Sava! Am avut o experiență foarte bună și am apreciat de la început seriozitatea și profesionalismul dânsei. Mi-a explicat totul pe înțelesul meu, a avut răbdare să îmi răspundă la toate întrebările și s-a implicat foarte mult în situația mea.””
Cosmina-Florina Șoldea
Antreprenor Kaira's Legacy Learning SRL
Evaluată la 5 din 5
„Am plăcerea de a lucra cu doamna Ruxandra, avem deja 3 ani de colaborare și recomand cu căldură serviciile lor. Găsirea unui profesionist care să fie atât un avocat calificat, cât și un specialist de top în GDPR este rară, iar acest lucru a făcut o diferență incredibilă pentru afacerea noastră.”
Roxana Veriga
Manager Flair Group Management SRL

Întrebări frecvente

Contează sectorul de activitate, numărul de angajați și cifra de afaceri. Completați formularul de mai sus și vă spunem dacă vi se aplică Directiva NIS2 și, dacă da,  în ce categorie intrați: entitate esențială sau importantă.

Da. Obligația de înregistrare rămâne, iar înregistrarea făcută acum vă pune într-o poziție mult mai bună decât lipsa ei. Vă ajut să depuneți notificarea cât mai repede.

Conducerea firmei aprobă măsurile de securitate, supraveghează implementarea lor și poate răspunde pentru încălcări. De aceea instruirea conducerii este obligatorie.

Multe incidente de securitate afectează și datele cu caracter personal. Același incident se notifică, de obicei, atât la DNSC, cât și la ANSPDCP, de aceea procedurile trebuie corelate.

Aveți nelămuriri?

Discutați cu avocatul: 0741 133 144 (WhatsApp).